当ブログにはPRを含みます。
本記事は SY0-701(Security+ V7) の合格体験記です。後継の Security+ V8(試験コード SY0-801) は出題範囲のドラフトが公開済みで、配信開始は 2026年11月17日 の予定です(CompTIA Instructors Network での暫定情報。2026年9月時点で公式認定ページには未掲載のため、日程は変わる可能性があります)。
現行の SY0-701 は 英語版が 2027年6月11日、日本語版が 2027年8月13日 まで受験できます(英語版公式ページの記載。日本語版公式ページでは「2027年を予定」の表記)。日本語版 SY0-801 の開始時期は未発表です。
バウチャーは試験コード専用で、SY0-701 用のバウチャーは SY0-801 には使えません(逆も同様)。SY0-701 は 2027年8月まで受験でき、認定は合格から3年間有効なので、これから受験する方は SY0-701 で問題ありません。教材を買うときは「SY0-701 対応」か「SY0-801 対応」かを確認してください。
クラウドベンダーの認定試験(AWS、Azure、GCPなど)を数多く受けてきましたが、それぞれの試験を通じて「セキュリティの基本概念はどれも共通している」と感じるようになりました。
そこで、一度ベンダーニュートラルな観点から体系的にセキュリティを学び直そうと考え、CompTIA Security+(SY0-701)の受験を決意しました。
本資格は日本語での情報が少なく対策に悩む方も多い試験ですが、私の合格体験や勉強方法がこれから受験される方のご参考になれば幸いです。
合格後、日本語の教材が少ないPBQ(パフォーマンスベーステスト)まで練習できる SY0-701 の問題集を作成しました。本番形式の選択問題360問(90問×4回)と、PBQ 21問を収録しています。
私の受験時の状況とスコア
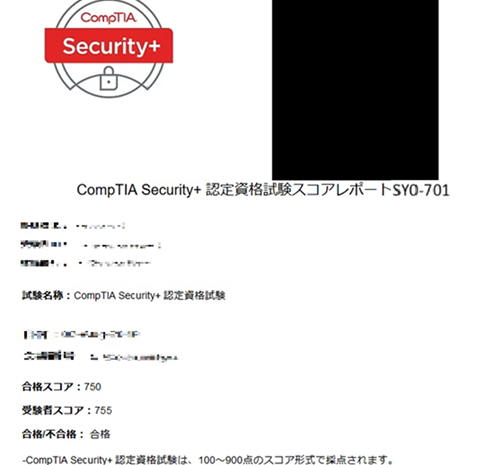
私はクラウド系の資格を多数保有していますが、セキュリティ専門というわけではありません。それでも約1ヶ月間、1日2時間ほどの学習でCompTIA Security+(SY0-701)に一発合格できました。スコアは755点で、合格ラインの750点をわずかに上回る結果でした。
- クラウド系の資格を複数所持していました。
- AWS: SAA, SOA, DVA, SAP, DOP, SCS
- Azure: AZ-900, AI-900, AZ-104 など
- Google Cloud: CDL, ACE
- 10年以上前ですが、基本情報技術者と応用情報技術者も取得済みです。
- IT企業で主にPMをしており、脆弱性診断などでセキュリティを気にする場面があり、ベンダーフリーなCompTIA security+を受験することを決めました。
私は約1ヶ月間、合計約60時間くらい(1日当たり約2時間程度)の勉強で合格することができました。1発合格ではありましたが、755点というかなりギリギリの点数でした。合格点は750点です。
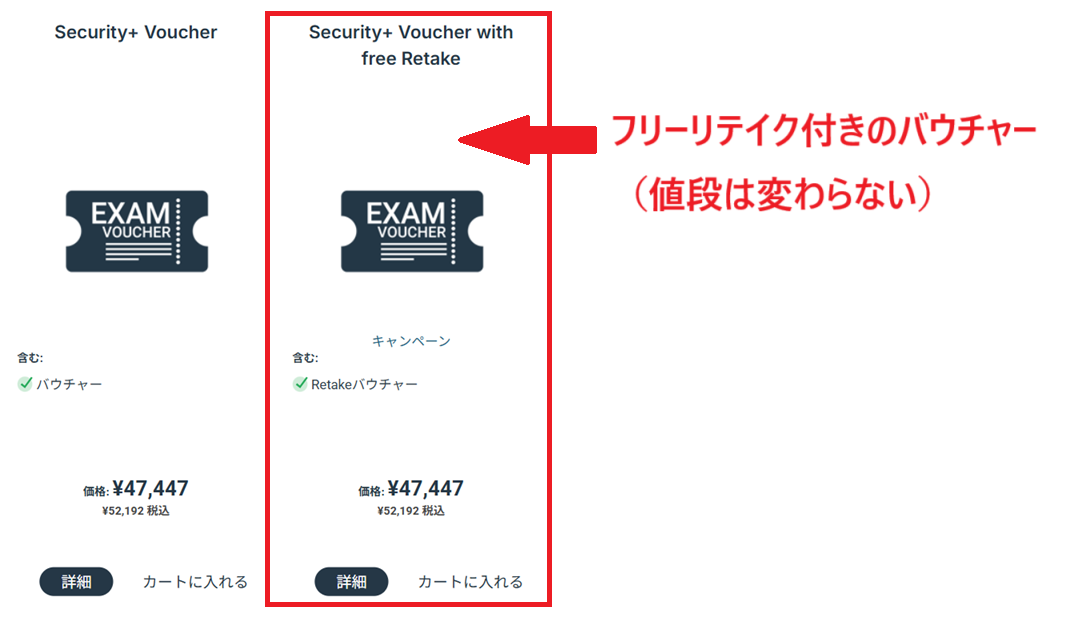
受験当時(2025年4月)のCompTIAの試験にはフリーリテイク特典(再受験無料の制度)があり、「万が一落ちても大丈夫」という安心感がありました。(※現在は「Voucher Plus Retake Assurance」という有料オプションに変わっています。詳細は次章)そのため、完璧な仕上がりでなくても、思い切って受験に踏み切りました。
実際にはギリギリの点数で合格となり、運に助けられた面もありますが、結果的に短期間で合格できました。
受験前に確認!再受験保証付きバウチャー(Voucher Plus Retake Assurance)について
CompTIA Security+を受験するなら、再受験保証付きのバウチャー「Voucher Plus Retake Assurance」の購入を検討しましょう。万が一不合格でも同じ試験(SY0-701)をもう1回受験できる、大変ありがたい制度です。
私が受験した2025年当時は「フリーリテイク付きバウチャー」という名称で、リテイクなしのバウチャーと同じ価格でした。しかし2025年8月1日から名称が「Voucher Plus Retake Assurance」に変わり、有効期限が約5か月から12か月に延びた一方で、リテイクなしのバウチャーとは別価格になっています。
2026年9月時点でCompTIA公式サイト(日本)のSecurity+認定ページに表示されている価格は次のとおりです。
| 商品名 | 内容 | 価格 |
|---|---|---|
| Security+ Voucher | 受験1回分(購入後12か月有効) | ¥53,019 |
| Security+ Voucher Plus Retake Assurance | 受験1回分+不合格時の再受験1回(購入後12か月有効) | ¥69,936 |
※受験料は2026年9月時点の情報です。価格は改定されることがあるため、申込前に必ず公式サイトで最新情報を確認してください。公式サイトの表示価格は消費税の扱いがチェックアウト時に確定するため、最終的な支払額は購入画面で確認してください。
差額は約17,000円です。私のようにギリギリの合格が見込まれる場合や、1回で確実に決める自信がない場合は再受験保証付きを、模試で安定して9割以上取れているならリテイクなしを選ぶ、という判断になります。
- 再受験できるのは不合格になった同一試験(同一バージョン)のみです。SY0-801 など別バージョンの予約には使えません。
- 初回受験・再受験ともに購入から12か月以内にバウチャーを使う必要があります。
- 制度・価格は変更される可能性があります。購入前に必ず公式サイトで最新情報を確認してください。
バウチャーはCompTIA公式サイトのSecurity+認定ページ(「今すぐ購入」)から購入できます。旧「CompTIA Store Japan」の商品ページは廃止され、現在は認定ページに転送されます。
CompTIA security+ について
CompTIA Security+は、セキュリティ分野の基礎知識と実践的スキルを幅広く問う、国際的に認知されたITセキュリティ資格です。とくにクラウドやネットワークに関わるエンジニアが取得する資格として人気があります。
| 項目 | 内容 |
|---|---|
| 試験番号 | SY0-701(2026年9月時点の現行バージョン。次期 SY0-801 は2026年11月開始予定、詳細は冒頭の注記) |
| 試験時間 | 90分 |
| 出題形式 | 単一選択/複数選択/パフォーマンスベーステスト(画面上のシミュレーション) |
| 試験会場 | PearsonVUE(ピアソンテストセンター) |
| パフォーマンスベースの出題数 | 私の場合は2テーマ出題されました |
| 問題数 | 最大90問(私の場合は85問) |
| 合格ライン | 750点(満点900点、正答率約83%以上) |
満点が900点なので、合格ラインはかなり高いといえます。単純計算で83.3%以上の正答率が必要です。
CompTIA資格体系とsecurity+ の位置付け
Security+はITキャリアの「土台」を築く、CompTIA CORE資格の中核試験です。
以下、CompTIA公式ブログの図を引用します。(画像が小さくてすみません。)
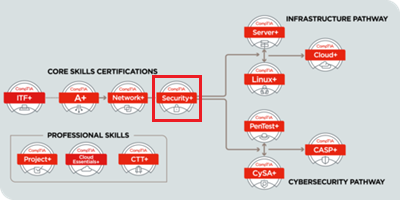
参考:CompTIA認定資格、ITキャリア:あなたの疑問に答えます
https://www.comptia.org/ja-jp/certifications/(旧 comptia.jp の記事は移転済みのため、現在の認定資格一覧ページにリンクしています)
security+はCompTIAのCORE(コア)スキル領域に当たる試験です。CORE(コア)スキル領域とはITエンジニアとしての基本的な知識とスキルを身につける領域です。言い換えると、ITキャリアの「土台」となる部分です。
CompTIAの資格体系では、「CORE(コア)」「Infrastructure(インフラ)」「Cybersecurity(サイバーセキュリティ)」などの分野に分かれており、COREはすべてのIT分野の土台にあたります。
Security+を取得することで、クラウド、ネットワーク、セキュリティの応用資格へと進む基礎を習得できます。
CompTIA公式ブログでも、以下のようにSecurity+はCORE領域の中で最も進んだ位置にあり、2年以上の実務経験を想定した設計であると説明されています。
| 資格名 | 内容 | 想定実務経験 |
|---|---|---|
| ITF+(IT Fundamentals+) | 初学者向け。ITの基本概念を網羅 | 無し |
| A+ | ヘルプデスクやサポート職向け。ハードウェア、OS、トラブル対応 | 12か月 |
| Network+ | ネットワークの基本(TCP/IP、ルーティング、Wi-Fiなど) | 9か月 |
| 👉Security+ | セキュリティの基礎。リスク管理、暗号化、脅威対策など | 2年 |
とはいえ、Security+からいきなり挑戦することも十分可能です。実際に私もNetwork+などを飛ばしてSecurity+を受験し、合格できました。クラウドやITインフラの基礎があれば、問題なく対応できる難易度です。
出題範囲と出題の特徴
出題範囲は広いが、深掘りよりも“正確な基礎理解”がカギ
出題範囲は以下の5分野に分類され、それぞれの分野における用語やベストプラクティスの理解が必要です。試験自体は選択問題が中心で、深い論述問題などはありませんが、正答率83%以上が求められるため、あいまいな知識では合格は難しいと感じました。
| 試験分野 | 出題比率 |
|---|---|
| 1.0 セキュリティコンセプトの概要 | 12% |
| 2.0 脅威、脆弱性、軽減策 | 22% |
| 3.0 セキュリティアーキテクチャ | 18% |
| 4.0 セキュリティオペレーション | 28% |
| 5.0 セキュリティプログラムの管理と監督 | 20% |
試験中に出題されたパフォーマンスベーステスト(シミュレーション問題)は2テーマで、内容も比較的シンプルでした(守秘義務により詳細は控えますが、TACの模擬試験と似た傾向でした)。
つまり、「対策すれば対応可能な範囲」であり、難問ではなく対策不足が敗因になるタイプの試験です。
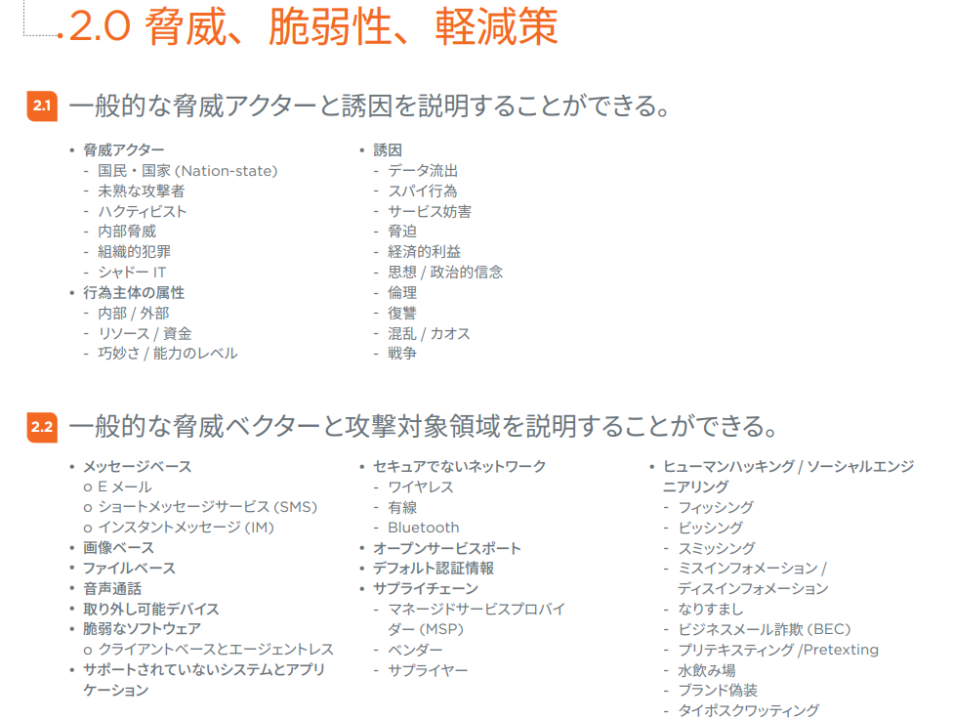
【公式】CompTIA Security+認定資格ページ(出題範囲 SY0-701 のダウンロードはこちらから)
※旧 comptia.jp の PDF 直リンクは廃止されました。
特に公式の出題範囲PDFには、用語レベルまで具体的に記載されているため、試験勉強の指針として必読です。全体として、「広く・浅く・正確に」が合格のカギだと思います。
私の利用教材と勉強方法
セール中のUdemy教材とTAC模擬試験だけで、効率よく合格できました
CompTIA Security+は出題範囲が非常に広いため、網羅的にインプットし、的確にアウトプットする教材が必要だと感じました。私は高額な公式テキストを使わずに、UdemyとTACの教材のみで合格できました。
この試験では深い知識よりも、セキュリティ用語や基本概念の確実な理解が求められます。逆にいうと、教材の内容を理解し、演習で定着すれば合格点には届くという試験です。私は以下の教材を使って、1ヶ月・約60時間で合格しました。
| 教材名(リンク) | 特徴 | 価格(税込) | 筆者利用 |
|---|---|---|---|
| CompTIA security+公式テキスト 公式ストア(認定ページ) |
体系的に学べるが非常に高額。試し読み不可。 | 受験当時(2025年) 書籍: ¥21,046 イーブック: ¥21,781 ※現在は商品構成・価格が変わっているため公式ストアで要確認 |
未使用(不合格だったら買う予定でした) |
| Udemy 動画教材 【聞きながら最新セキュリティを学ぼう】CompTIA Security+ SY0-701学習講座 |
聞き流すだけで用語を網羅。インプットに最適。 | \2,600 セール時\2,000程度 |
利用 |
| Udemy 問題集 CompTIA Security+ (SY0-701) 実践演習1(計540問を収録) CompTIA Security+ (SY0-701) 実践演習2(計540問を収録) |
合計540問。解説つき。パフォーマンスベース未対応 | 各¥13,800 セール時各\2,000程度 必ずセールで買いましょう! |
利用 |
| TAC 問題集 Security+(SY0-701)Web模擬試験コース |
全180問。パフォーマンスベース対応。 | \6,800 | 利用 |
| 筆者作成 Udemy 問題集 |
選択問題360問(90問×4回)+PBQ 21問。全選択肢に解説と図。PBQ対応 | 定価2,600円 当ブログ限定クーポンで1,500円 |
筆者作成(合格後に作成) |
※表の最後の問題集は、合格後に筆者が作成したものです(詳しくは後述)。
私の学習方法
-
Udemy動画教材で用語と全体像を把握
耳から学べる形式で、通勤中やすきま時間に活用。まずは「何が出題されるか」のイメージ作りを重視しました。 -
Udemy問題集でアウトプット練習&知識の定着
問題形式に慣れながら、用語や概念の理解を深めていきました。問題の解説も丁寧で、かなり実践的でした。 -
TACの模擬試験でパフォーマンスベースの対策
Udemyには収録されていないパフォーマンスベーステストの対策としてTACのWeb模擬試験を利用。出題形式の事前体験ができたことが精神的にも大きかったです。
※Udemy問題集とTAC模擬試験の順番はどちらでも問題ないと思います。重要なのは「知識を定着→形式に慣れる」ことです。
Udemy動画教材で用語と全体像を把握
私は以下のUdemy動画講座を通勤中などに聞き流すことで、試験範囲の用語をインプットしました。
【聞きながら最新セキュリティを学ぼう】CompTIA Security+ SY0-701学習講座
CompTIA Security+の学習を始めるなら、まずは耳から用語と全体像をざっくり把握することをおすすめします。
この講座は、机に向かってじっくり見るタイプではなく、耳からのインプットに特化した構成です。私はこの講座を2倍速で約3周しましたが、ほとんどの用語は自然に頭に入ってくる印象でした。
理解しにくい用語や概念に出会ったときは、ChatGPTで確認して理解していきました。
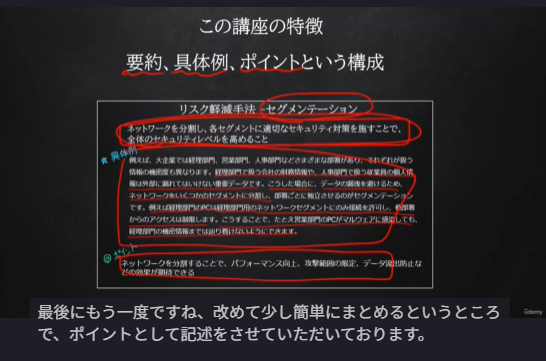
要約 → 具体例 → ポイント の3段構成で記憶に残りやすい
この動画教材は、1トピックごとに以下のような流れで説明が進みます:
- 要約(抽象的な概念を簡潔に説明)
- 具体例(現場でのイメージや身近な例で補足)
- ポイント(重要キーワードを再整理)
この構成のおかげで、耳だけで学習していても「何の話だったか」が振り返りやすく、記憶の定着につながります。
また、1本あたりの動画が短く、集中力が途切れにくい点もよかったです。
この教材で用語を一通り頭に入れておくと、後の問題演習を解くための基礎知識が身につくのでハードルがぐっと下がります。
タイパ良く学べるので、CompTIA Security+の導入講座としてかなりおすすめの教材です。
Udemy問題集でアウトプット練習&知識の定着
CompTIA Security+(SY0-701)は出題範囲が広く、確実な知識と出題形式への慣れが求められる試験です。私は以下のUdemy問題集(合計540問)を使い、繰り返し解くことで知識を定着させ、試験に臨みました。
CompTIA Security+ (SY0-701) 実践演習1(計540問を収録)
この2つの問題集はそれぞれ90問×3セットで構成されており、本番と同じ90問形式の演習ができます。私は以下のように使い分けて学習を進めました:
- 1回目:時間を計り、本番形式で90問を一気に解く(試験慣れのため)
- 2回目以降:1問ずつ解説を読みながら確認(理解の補強と定着)
さらに、動画教材で覚えた用語や概念があやふやな部分は、解説を読んでから動画に戻るなどして復習し、アウトプットとインプットを往復しながら知識を定着させました。
Udemyの2025年のアップデートにより、解答タイミングを選べる機能(まとめて or 1問ずつ)が追加され、学習スタイルに応じた柔軟な活用が可能になりました。
実際の試験でも、「この問題、見たことある」と思えるほど似た出題が複数ありました。高得点が必要なSecurity+において、「問題形式への慣れ」は非常に大きなアドバンテージになると思います。
TACの模擬試験でパフォーマンスベースの対策
CompTIA Security+(SY0-701)では、パフォーマンスベーステスト(PBQ)が出題されますが、日本語対応で対策できる教材はほぼ存在しません。私が調べた限り、TACのWeb模擬試験コースが唯一、PBQに対応しており、内容も本番と非常に近くて驚きました。
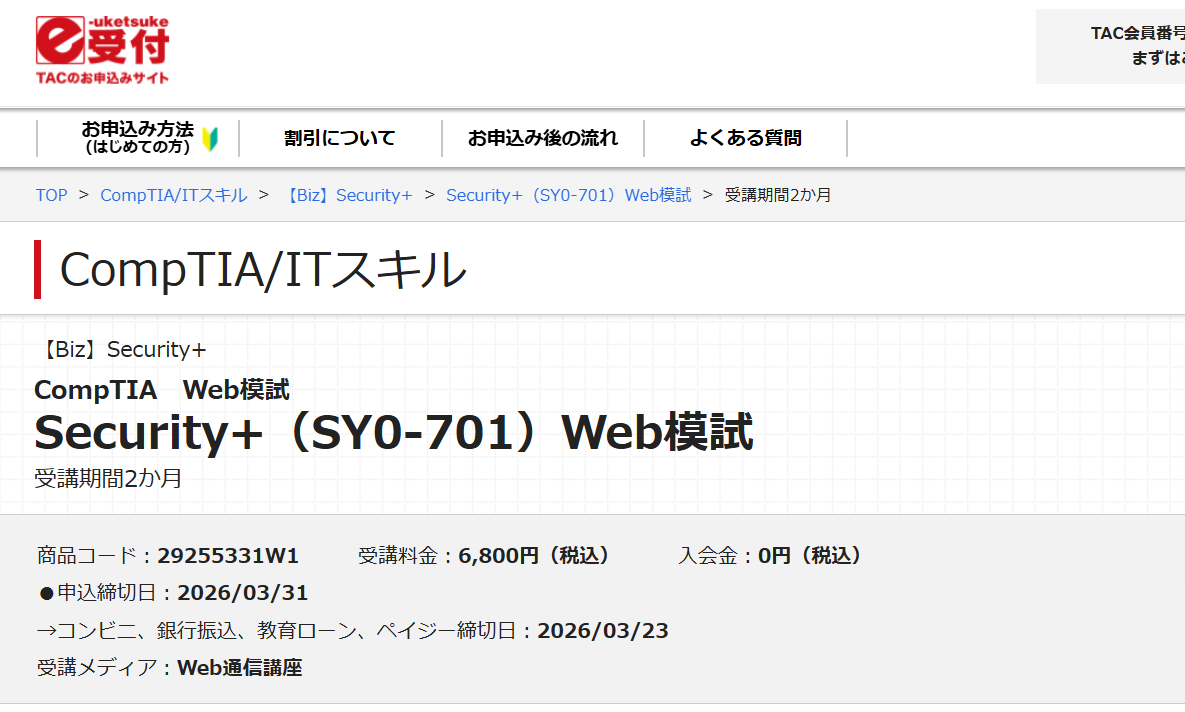
📘 Security+(SY0-701)Web模擬試験コース(TAC公式)
本番では2単元がパフォーマンスベーステストでした。割合としては少ないですが、PBQは操作系で戸惑いやすいため、「初見で焦らない」ための慣れが重要だと思います。
TACの模擬試験には、PBQを含む90問×2セットの模擬試験が収録されており、出題形式・インターフェースともに非常にリアルな再現度です。実際、私は「本番で見たPBQがTACとほぼ同じで驚いた」という体験をしました。
使い方のコツと注意点
- 価格:税込¥6,800とやや高め
- 内容:90問×2セット(PBQ各2テーマ含む)、解説付き
- 特長:選択肢・問題順がランダム化されるため、反復演習に最適
- 利用期間:2か月限定のため、Udemy教材を終えた後に取り組むと効果的です
特に、知識がある状態でTACを使えば、「どこがあやふやか」が明確になるので、総仕上げに最適な教材だと感じました。確実に合格したい人には強くおすすめします。
合格後、筆者もPBQを含む日本語の問題集を作成しました。TACとは別の問題なので、併用するとPBQの練習量を増やせます。サンプル問題を含めて後の章で紹介します。
実際に出題された問題形式
CompTIA Security+(SY0-701)の問題形式は、主に単一選択/複数選択の選択問題とパフォーマンスベーステスト(PBQ)の2種類です。
【例題付き】選択問題
特に選択問題は、用語と定義を正確に理解していれば即答できるシンプルな構成が多く、試験時間にも余裕がある印象を受けました。
試験範囲は広いですが、1問1問はそこまで難解ではなく、「用語の意味を知っているかどうか」で正解できる問題が大半です。逆に言えば、曖昧な知識では合格ラインに届かないので、広く浅く、しかし正確に用語を押さえることが重要です。
以下に実際の出題イメージに近い例題を紹介します。
問題文:
従業員が支払いサイトを装ったメールのリンクをクリックし、ログイン情報を入力。その後「ページが見つかりません」というエラーが表示された。これはどのソーシャルエンジニアリング攻撃か?
選択肢:
A. ブランド偽装
B. プリテキスティング
C. タイポスクワッティング
D. フィッシング
解答
正解:D. フィッシング(Phishing)
選択肢に登場する用語を以下に解説します。問題文に合致するのはフィッシングです。
| 用語 | 定義・説明 | 典型的な例 |
|---|---|---|
| ブランド偽装 | 有名な企業やサービスのロゴ・デザイン・ドメイン名などを真似てユーザーを騙す手法 | PayPalやAmazonを装った偽メールを送信し、偽サイトに誘導する |
| プリテキスティング | 信頼を得るために、特定のストーリーや口実を使って個人情報を引き出す手法 | 「社内調査の一環です」と言って社員番号やパスワードを聞き出す |
| タイポスクワッティング | 正規サイトに似せたスペルミスのドメイン名を使ってユーザーを誘導し、情報を盗む手法 | 「amaz0n.com」「goggle.com」など誤入力しそうなURLを使った偽サイト |
| フィッシング | メールやSMS、Webサイトを使ってユーザーを騙し、認証情報や個人情報を入力させる詐欺手法 | 偽のログインページに誘導し、ユーザー名・パスワードを盗む |
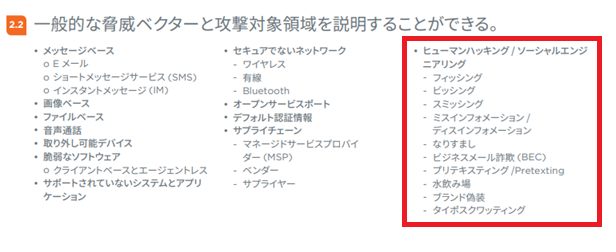
上記の例題はCompTIA公式の Security+認定資格試験出題範囲(認定ページからダウンロード可)2-2の範囲を理解しておけば解答できる範囲です。
【例題付き】パフォーマンスベーステスト
CompTIA Security+(SY0-701)には、選択式とは異なるパフォーマンスベーステスト(PBQ)が含まれています。これはシミュレーション形式での設定作業やトラブルシューティングを求められる問題で、形式に慣れていないと戸惑う可能性があるため、事前確認は必須です。
PBQは出題数としては少なく(私の試験では2テーマ)、比重は高くありません。しかし、表示された画面で何をどう設定すればよいかを判断し、操作する必要があるため、初見で取り組むとかなり緊張します。
例えば、以下のようなケースの問題が考えられます:
- ファイアウォールのポート変更やルールの並び替え
- CLI画面でのコマンド入力
- ネットワーク図のドラッグ&ドロップで構成する
こういった問題は設問を読むだけでは内容がわかりづらく、画面全体を操作して状況をつかむ力も必要です。
CompTIA公式サイトでは、PBQの概要とサンプル問題が公開されています。本番で慌てないためにも、必ず一度は目を通しておくことをおすすめします。
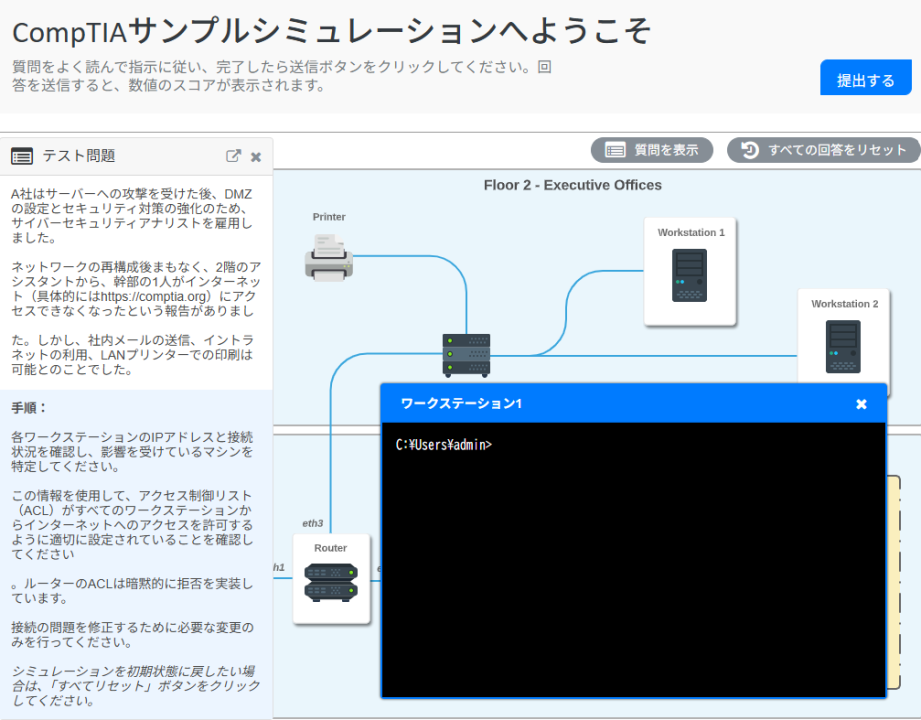
また、TACのWeb模擬試験コースを活用すると、PBQに慣れる実践問題を利用できます。本番と類似した構成になっているため、事前に操作経験を積むには最適だと思います(前のセクションで詳述)。
次の章では、筆者の問題集に収録したPBQ(ファイアウォールのルール設定)を1問掲載しています。
筆者作成のSecurity+問題集(Udemy・PBQ対応)
日本語の教材が少ないPBQまで、1つの問題集で練習できます
前の章で書いたとおり、私が受験したときは、日本語でPBQを練習できる教材がTACのWeb模擬試験しか見つかりませんでした。Udemyの問題集で選択問題に慣れ、TACでPBQに慣れる、という組み合わせで合格しましたが、選択問題とPBQを日本語でまとめて練習できる教材があれば、もっと楽だったと感じています。
そこで、UdemyでAWS認定の問題集を作ってきた経験を生かし、SY0-701の問題集を作成しました。全問を出題範囲から書き下ろしており、本試験の問題は含みません。
| 項目 | 内容 |
|---|---|
| 対応試験 | SY0-701(日本語版は2027年8月13日まで受験できます) |
| 選択問題 | 360問(本番と同じ90問×4回) |
| PBQ | 21問(8シナリオ) |
| 解説 | 正解・不正解を問わず全選択肢に解説。図と、NIST・RFC・MITRE・OWASP・IPA などの参考資料へのリンクつき |
| 価格 | 定価2,600円 → 当ブログ限定クーポンで1,500円 |
PBQの練習のしかた
Udemyの問題集ではドラッグ&ドロップのような画面操作はできません。そこで、本番のPBQで問われる判断を、構成図と設定画面の画像を見て、値を記入する・選ぶ形式に置き換えています。1つのシナリオを2〜5問に分け、設定の値、ルールの並べ方、よくある誤りの理由まで順に問います。収録しているシナリオは次の8つです。
- 拠点間IPsecトンネルの設定
- インシデントの分類と緩和策
- マルウェア感染の追跡(EDRの管理画面を含む)
- 会員向けWebアプリの構成
- 止まらない受注システムの設計
- 境界ファイアウォールのルール設定
- 社員用と来訪者用の無線LAN
- Webサーバーのログから攻撃を見分ける
サンプル問題(選択問題3問+PBQ 1問)
講座に収録している問題を、解説も含めてそのまま掲載します。問題を解いてから「解答と解説を見る」を開いてください。
人事部の端末が突然応答しなくなり、ファイルの復号と引き換えに金銭を要求する画面が表示されました。発生前にこの端末の利用者が行った操作は、取引先を名乗る相手から届いたメッセージの見積書ファイルを開いたこと、社内ポータルを閲覧したこと、OS の更新プログラムを適用したことの3つです。この攻撃の経路として、最も可能性が高いものはどれですか。
A. RDP ブルートフォース(RDP brute force)
B. 感染した USB メモリ(Infected removable media)
C. 水飲み場攻撃(Watering-hole)
D. スピアフィッシング(Spear phishing)の添付ファイル
解答と解説を見る
正解:D. スピアフィッシング(Spear phishing)の添付ファイル
選択肢ごとの解説
- A(不正解):インターネットに公開されたリモートデスクトップに対する総当たり攻撃は、認証を突破して直接侵入する手口です。利用者の操作を必要とせず、この件で挙げられた操作とは対応しません。
- B(不正解):感染した USB メモリは、端末に挿入されて初めてマルウェアが実行される経路です。この件では、利用者が USB メモリを使った操作は挙げられておらず、経路として根拠がありません。
- C(不正解):水飲み場攻撃は、標的がよく訪れる外部のサイトを改ざんして、閲覧した利用者を感染させる攻撃です。この件で閲覧されたのは自社の社内ポータルであり、外部の改ざんされたサイトではありません。
- D(正解):スピアフィッシングは、特定の組織や担当者に合わせて作った内容のメッセージで、悪意のある添付ファイルを開かせる攻撃です。外部から届いたメッセージの添付ファイルを開く操作が、マルウェア感染の入口として最も疑わしく、自社のポータルの閲覧と OS の更新は通常安全な操作です。
問われている要件
- 発生前の複数の操作のうち、マルウェア感染の入口になる操作を見極めること
- 安全な操作と、危険な操作を区別すること
前提知識
スピアフィッシング(Spear phishing)について
特定の個人や組織を調べ、その相手に合わせた内容で送るフィッシングです。取引先や人事部への応募を装った添付ファイルが使われ、開くとマルウェアが実行されます。ランサムウェアの感染経路として、広く使われています。
水飲み場攻撃(Watering hole)について
標的の組織がよく利用する外部のサイトを、あらかじめ改ざんしておく攻撃です。攻撃者の用意した罠がサイト側にあり、閲覧するだけで感染する場合があります。
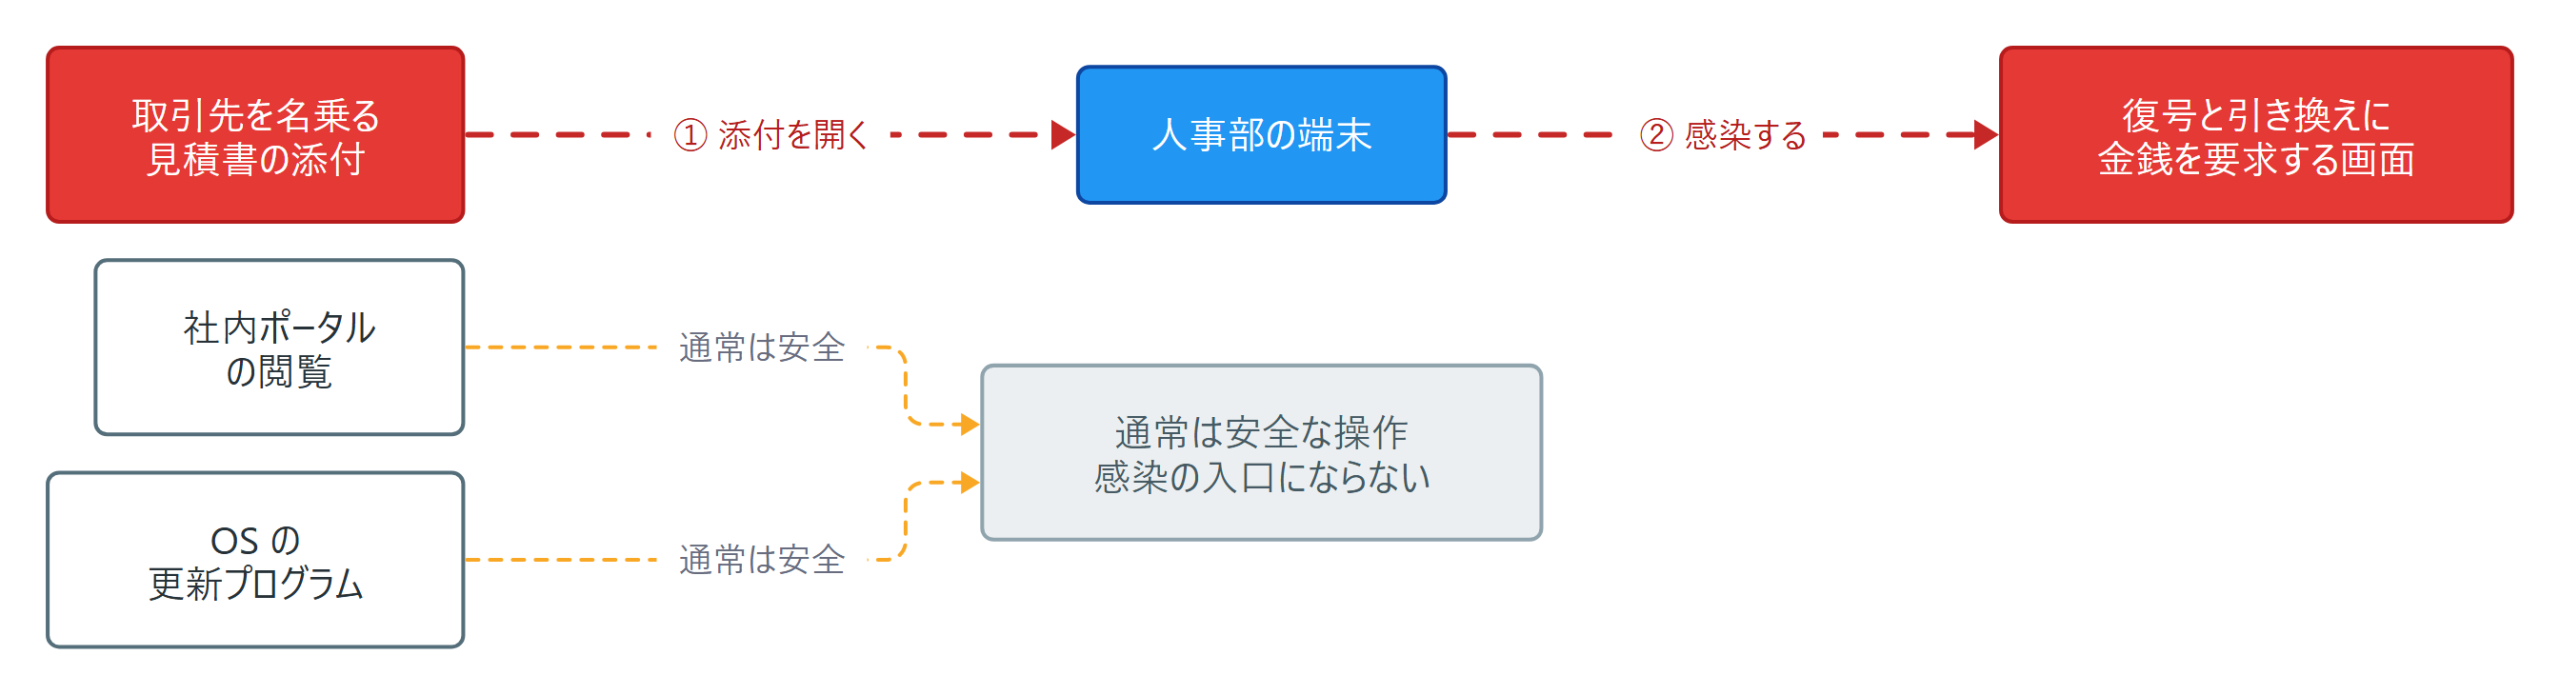
3つの操作のうち、取引先を名乗るメッセージの見積書を開いた経路だけがランサムウェア感染へ進む点がこの図の要点です。見積書の添付を開くと人事部の端末が感染し、ファイルの復号と引き換えに金銭を要求する画面になります。社内ポータルの閲覧と OS の更新は、通常は安全な操作として感染の入口には進みません。水飲み場攻撃は外部の改ざんされたサイトの閲覧が条件で、この見積書から感染へ進む矢印には当たりません。
解くための考え方
3つの操作を1つずつ評価します。外部から届いたメッセージの添付ファイルを開く操作は危険です。自社のポータルの閲覧と OS の更新は、通常は安全な操作であり、感染の原因として疑う根拠がありません。したがって、感染の経路は添付ファイルです。水飲み場攻撃は外部サイトの閲覧が条件なので、この件には合いません。
参考資料
- スピアフィッシングの添付ファイル(MITRE ATT&CK、英語)
- [情報セキュリティ10大脅威 2026 [組織編] 解説書(IPA)](https://www.ipa.go.jp/security/10threats/omgdg50000008fi8-att/kaisetsu_2026_soshiki.pdf)
- ランサムウェア(ransomware)とは(JPNIC インターネット用語1分解説)
- ドライブバイ用コンテンツの準備(MITRE ATT&CK、英語)
- リムーバブル媒体を介した複製(MITRE ATT&CK、英語)
サポートが終了してパッチを適用できない生産管理サーバーを、専用の閉じたネットワークへ移し、接続できる端末を限定しました。この対策が当てはまるコントロールの種類として、最も適切なものはどれですか。
A. 補償コントロール(Compensating control)
B. 指示コントロール(Directive control)
C. 予防コントロール(Preventive control)
D. 発見コントロール(Detective control)
解答と解説を見る
正解:A. 補償コントロール(Compensating control)
選択肢ごとの解説
- A(正解):補償コントロールは、本来求められる対策を実施できないときに、代わりにリスクを許容できる水準まで下げる対策です。パッチを適用できないサーバーを分離して接続元を絞ることは、更新の代替としてリスクを下げる典型例です。
- B(不正解):指示コントロールは、ポリシーや手順書によって望ましい行動を指示する対策です。ネットワーク構成の変更は、人に行動を指示するものではありません。
- C(不正解):予防コントロールは事象の発生を防ぐ対策で、分離にも攻撃の到達を防ぐ面があります。ただしこの問題では、パッチ適用という本来の対策が取れないことを埋め合わせる目的が決め手で、その位置づけを表すのは補償コントロールです。
- D(不正解):発見コントロールは、ログ監視や侵入検知のように発生した事象を識別・記録する対策です。ネットワークの分離は事象を見つける仕組みではありません。
問われている要件
- サポート終了でパッチを適用できないという制約を読み取ること
- 分離の目的が本来の対策の代替であることを判断すること
- コントロールの種類を、目的に沿って区別すること
前提知識
補償コントロールについて
補償コントロールは、本来実施すべき対策が技術上・運用上の理由でできないときに、別の手段でリスクを下げる対策です。サポートが終了したシステムは更新が提供されないため、ネットワーク分離、接続元の限定、通信の監視などで保護します。
予防コントロールとの違い
予防コントロールは、事象が起きるのを防ぐことを目的にした対策の分類です。分離は結果として予防にも働きますが、「本来の対策ができない代わりに行う」という文脈があるときは補償コントロールとして扱います。
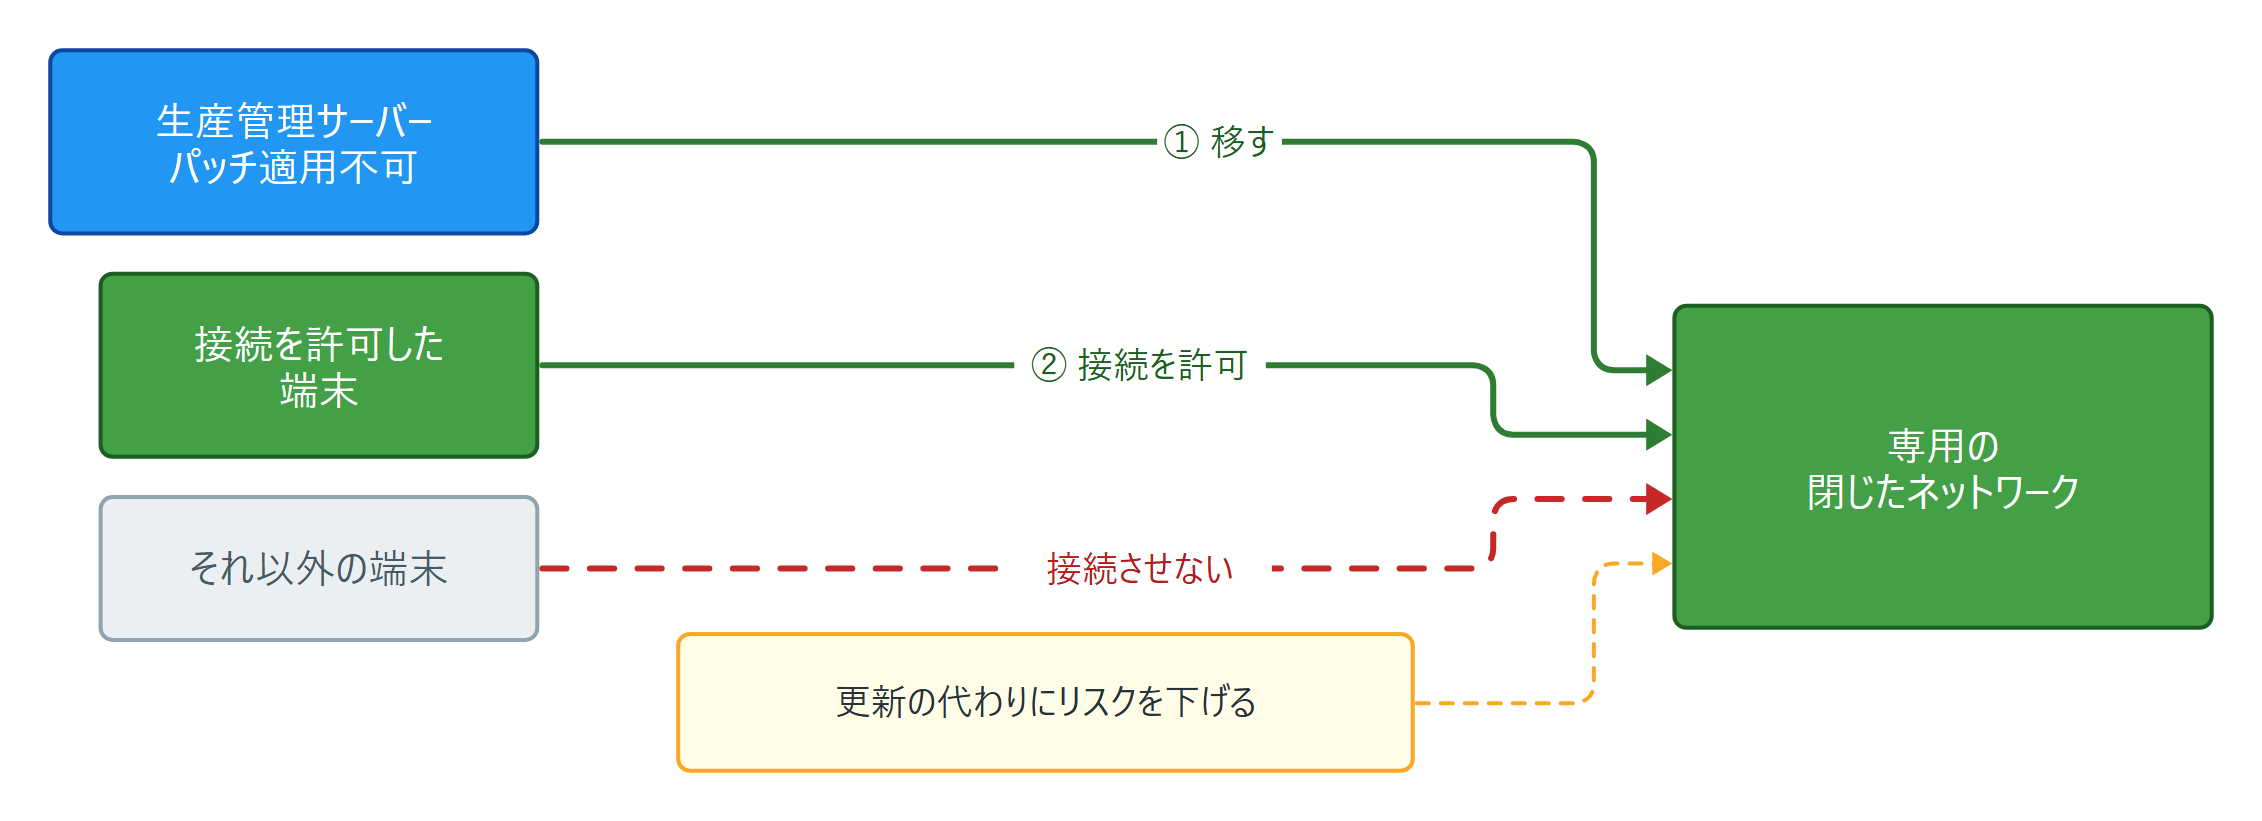
パッチを適用できない生産管理サーバーを閉じたネットワークへ移し、接続できる端末を限定する点がこの図の要点です。生産管理サーバーは専用の閉じたネットワークへ移されます。接続を許可した端末だけがそのネットワークへ入り、それ以外の端末は接続できません。予防コントロールは事象を防ぐ分類ですが、この配置はパッチ適用ができない代わりにリスクを下げる対策です。
解くための考え方
決め手の語は「パッチを適用できない」です。本来の対策が取れない状況で別の手段を講じていれば、補償コントロールです。予防コントロールを選びたくなったときは、問題文に本来の対策ができない事情が書かれていないかを確認します。
参考資料
ある企業が、自社で標的型メール攻撃による被害が起きるのは数年に一度程度と見込み、年間の損失の見込み額が保険料を下回ると判断して、サイバー保険のうちその補償を外しました。この判断で、企業が用いた分析の要素として最も可能性が高いものはどれですか。
A. RPO
B. MTBF
C. RTO
D. ARO
解答と解説を見る
正解:D. ARO
選択肢ごとの解説
- A(不正解):RPO(目標復旧時点 – Recovery Point Objective)は、障害時に許容できるデータ損失の時間幅を示す目標値です。バックアップの間隔を決める指標で、保険の補償が費用に見合うかを判断する材料にはなりません。
- B(不正解):MTBF(平均故障間隔 – Mean Time Between Failures)は、機器が故障してから次に故障するまでの平均時間で、機器の信頼性を示す指標です。攻撃による被害の見込み回数ではなく、保険の費用対効果の判断には使いません。
- C(不正解):RTO(目標復旧時間 – Recovery Time Objective)は、障害の後にシステムを復旧させるまでの目標時間です。復旧の速さに関する目標で、被害の起きやすさや損失の期待値を示すものではありません。
- D(正解):ARO(年間発生率 – Annualized Rate of Occurrence)は、ある事象が 1 年間に何回発生すると見込まれるかを表します。1 回あたりの損失額(SLE)に掛けると年間の損失予想額(ALE)が求まり、保険料と比べて補償を外すかどうかを判断できます。
問われている要件
- 被害の起きやすさを根拠に、保険の補償を外すかどうかを判断すること
- 定量的リスク分析で使う要素を選ぶこと
- 復旧や信頼性の指標ではなく、発生の見込みを表す値であること
前提知識
定量的リスク分析と ARO(年間発生率 – Annualized Rate of Occurrence)について
定量的リスク分析では、1 回の事象による損失額である単一損失予測(SLE – Single Loss Expectancy)と、年間の発生率である ARO を掛けて、年間の損失予想額である年間損失予測(ALE – Annualized Loss Expectancy)を求めます。ALE と対策や保険の費用を比べることで、費用に見合うかどうかを判断します。
復旧や信頼性の指標について
RPO(目標復旧時点 – Recovery Point Objective)と RTO(目標復旧時間 – Recovery Time Objective)は、障害からの復旧に関する目標値です。MTBF(平均故障間隔 – Mean Time Between Failures)は機器の信頼性を示す指標です。いずれも、被害の起きやすさを損失の見積もりに結びつける要素ではありません。
解くための考え方
決め手は「数年に一度程度」という発生の見込みと、「年間の損失の見込み額が保険料を下回る」という判断です。発生の見込みを1年あたりの回数で表したものが ARO で、1 回あたりの損失額(SLE)に掛けると年間の損失予想額(ALE)が求まります。その額が保険料より小さいかどうかで、補償を外す判断を行います。
RPO や RTO は復旧の話、MTBF は機器の故障の話です。費用対効果を決める損失の見積もりとは別の分野の指標として見分けます。
参考資料
【シナリオS6:境界ファイアウォールのルール設定 1/5】
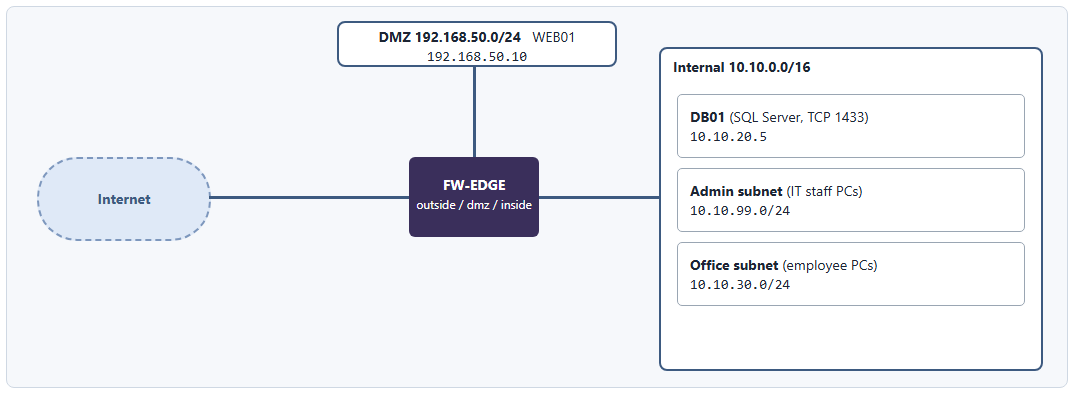
ある企業は、公開 Web サーバー WEB01 を DMZ に、データベースサーバー DB01 を社内ネットワークに置いています。セキュリティ監査で「必要以上の通信が許可されている」と指摘されたため、境界のファイアウォール FW-EDGE のルールを作り直します。
新しいルールの要件は次の4つです。
- インターネットから WEB01 へは、HTTPS だけを許可すること
- WEB01 から DB01 へは、データベースの接続(TCP 1433)だけを許可すること
- WEB01 への SSH は、IT 部門の Admin subnet からだけ許可すること
- 上記以外の通信はすべて拒否すること
1枚目は構成図、2枚目はルールの編集画面です。ルールは上から順に評価され、最初に一致したルールが適用されます。
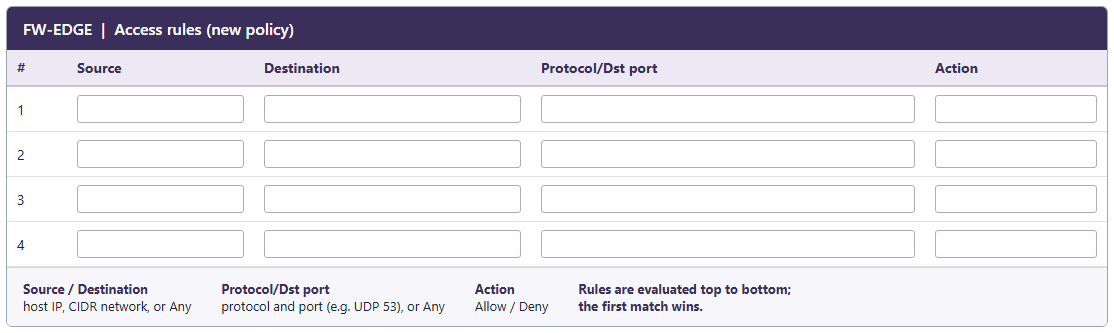
入力規則
- すべて半角で入力し、前後に空白を入れません。
- Source / Destination:1台の機器は IP アドレスだけを入力します(例:
172.31.5.9。/32は付けません)。ネットワークは CIDR 表記で入力します(例:172.31.0.0/16)。すべてを表す場合はAnyと入力します(0.0.0.0/0とは書きません)。 - Protocol/Dst port:プロトコル名を大文字で書き、半角スペースを1つ空けてポート番号を書きます(例:
UDP 53、TCP 8080)。すべてのプロトコルとポートを表す場合はAnyと入力します。 - Action:
AllowまたはDenyと入力します(先頭だけ大文字)。
要件1を実現するルールを記入してください。
Source:____ / Destination:____ / Protocol/Dst port:____ / Action:____
解答と解説を見る
正解
- Source:
Any - Destination:
192.168.50.10 - Protocol/Dst port:
TCP 443 - Action:
Allow
インターネット上の不特定の利用者が接続するため、送信元は Any です。宛先を WEB01(192.168.50.10)に、ポートを HTTPS の TCP 443 に絞ることで、要件1で求められた通信だけを許可します。
よくある誤り
- 「Source Any、Destination 192.168.50.0/24、TCP 443、Allow」と入力した場合:宛先が DMZ 全体(192.168.50.0/24)になっており、WEB01 以外のサーバーが DMZ に追加されたとき、そのサーバーの 443 番もインターネットに公開されます。要件の対象は WEB01 だけなので、宛先は 192.168.50.10 に絞ります。
- 「Source Any、Destination 192.168.50.10、TCP 80、Allow」と入力した場合:TCP 80 は暗号化されていない HTTP のポートです。要件は HTTPS だけの許可なので、HTTPS が使う TCP 443 を指定します。
- 「Source 192.168.50.10、Destination Any、TCP 443、Allow」と入力した場合:送信元と宛先が逆です。このルールは WEB01 からインターネット上の任意の宛先への HTTPS を許可するもので、インターネットから WEB01 への接続は許可しません。
問われている要件
- 要件の文から、送信元・宛先・プロトコル・ポートを1つずつ決めること
- 宛先を必要な機器だけに絞ること
- 通信の向き(誰から誰へ)を取り違えないこと
前提知識
ファイアウォールのルールの構成要素について
ファイアウォールのルールは、送信元アドレス、宛先アドレス、プロトコル(TCP、UDP など)、宛先ポート、動作(許可または拒否)で構成します。ルールは「誰から」「誰へ」「どのサービスへの」通信を「どうするか」を表します。
代表的なポート番号について
Security+ でよく問われるポート番号は、HTTP が TCP 80、HTTPS が TCP 443、SSH が TCP 22、Telnet が TCP 23、DNS が UDP/TCP 53、RDP が TCP 3389、Microsoft SQL Server が TCP 1433 です。
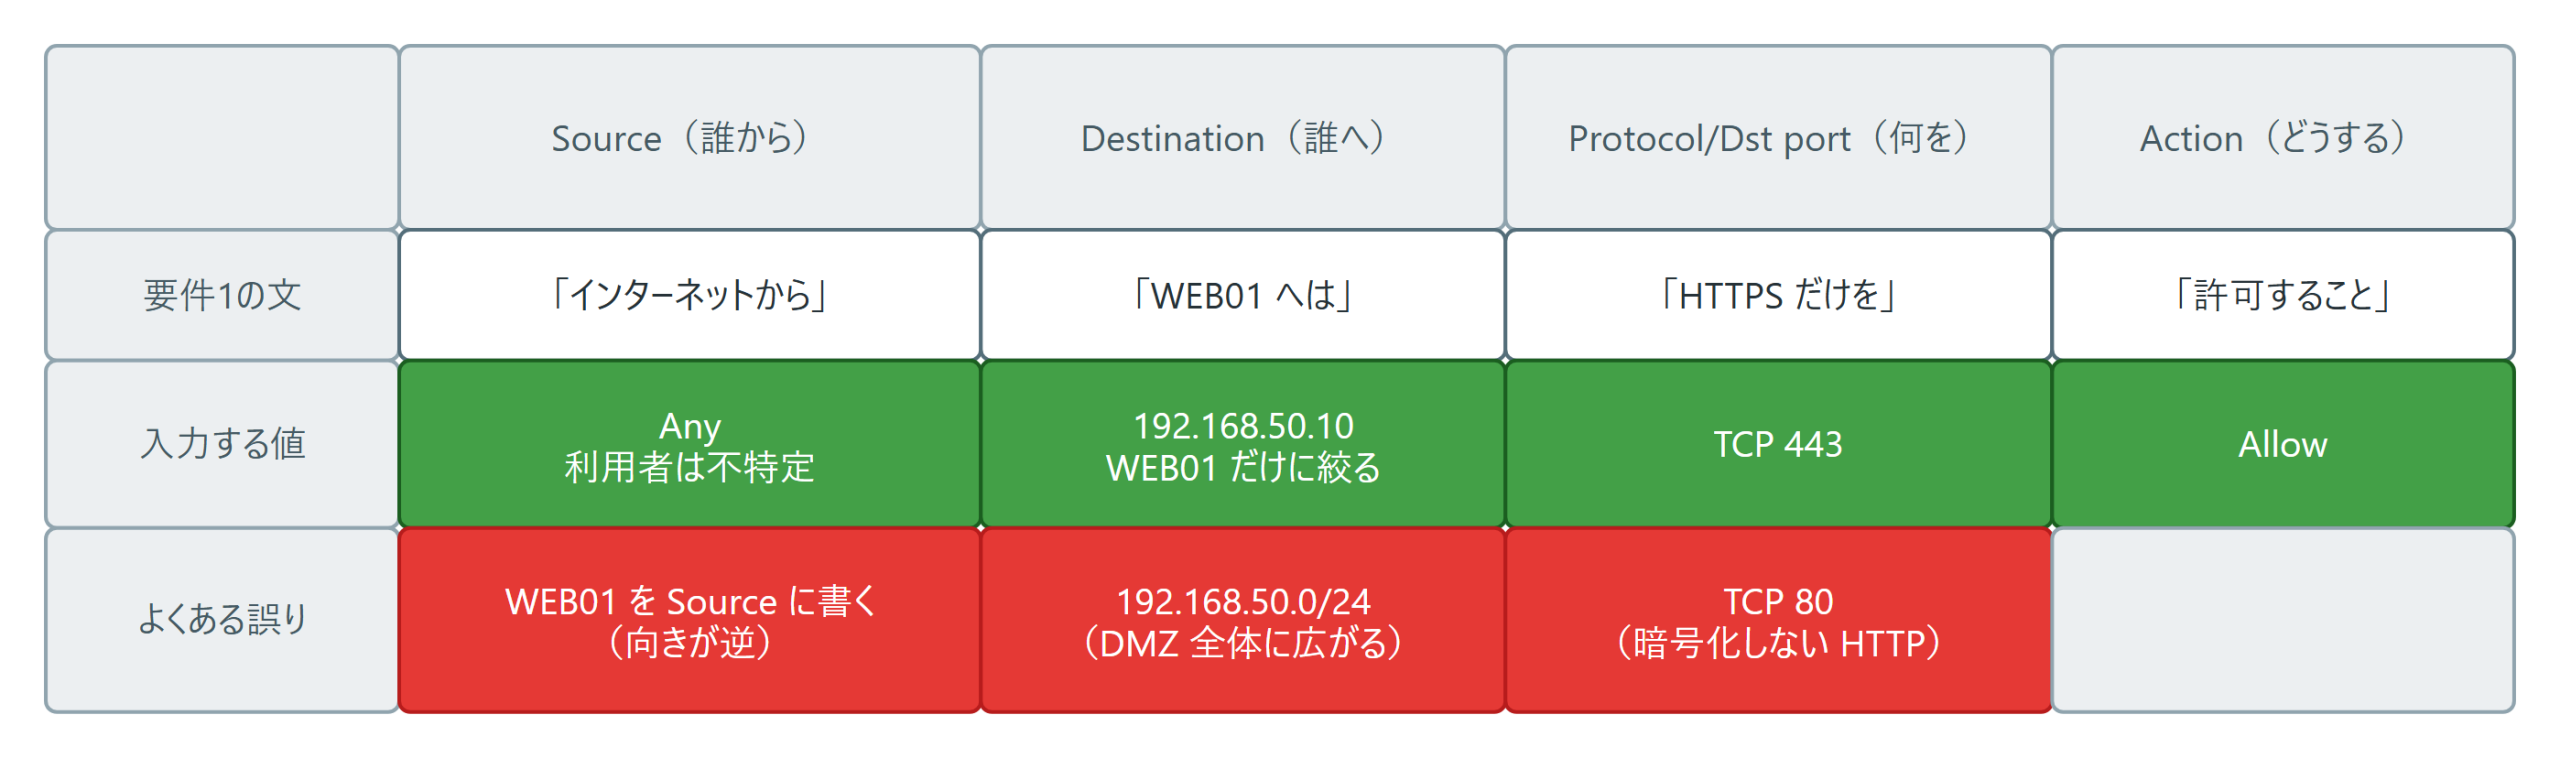
要件の文を「誰から」「誰へ」「何を」「どうする」に分解し、ルールの列に1つずつ当てはめる点がこの図の要点です。要件1からは、Source が Any、Destination が 192.168.50.10、Protocol/Dst port が TCP 443、Action が Allow と決まります。WEB01 を Source に書く、宛先を DMZ 全体に広げる、暗号化しない HTTP の TCP 80 を選ぶ、の3つがよく起きる誤りです。
解くための考え方
要件1の文を「インターネットから(送信元)」「WEB01 へ(宛先)」「HTTPS だけ(プロトコルとポート)」「許可(動作)」に分解し、編集画面の列に1つずつ当てはめます。インターネットの利用者は不特定なので、送信元は Any になります。
よくある誤りは、宛先を広げる、ポートを取り違える、向きを逆にする、の3つです。本番のルール設定問題でも、要件の文を列ごとに分解し、送信元と宛先を構成図のアドレスで確かめてから入力すると、こうした誤りを防げます。
参考資料
- Well Known Portsとは(JPNIC インターネット用語1分解説)
- demilitarized zone(DMZ)の定義(NIST 用語集、英語)
- least privilege の定義(NIST 用語集、英語)
- SP 800-41 Rev. 1 ファイアウォールとファイアウォールポリシーのガイドライン(NIST、英語)
このシナリオは5問続きで、続く問題では要件2・要件3のルールの記入、4つのルールの並べ方、送信元を Any に広げる提案の問題点を問います。
↓講座のリンクです。当ブログ限定のクーポンを配布しています。
日本語でPBQまで練習して仕上げる
CompTIA Security+ SY0-701 模擬試験381問【PBQ対策付き・全選択肢解説】
本番形式の選択問題90問×4回(360問)に、ファイアウォールのルール設定・IPsec VPN・無線LAN・Webサーバーのログ分析などのPBQを8シナリオ・21問。全問をSY0-701の出題範囲から書き下ろし、正解・不正解を問わず全選択肢に解説をつけています。解説には図と、NIST・IPAなどの参考資料へのリンクを載せています。
当ブログ限定クーポン:通常 2,600円 → 1,500円
受験して感じたこと
試験の日本語があやしい
CompTIA Security+の試験では、日本語訳が直訳気味でわかりにくいと感じる場面が多々ありました。特に選択肢や長文の設問では、文法や語順の違和感に戸惑うこともありました。これは、他の海外資格試験(AWS、Azureなど)と比べても顕著な印象を受けました。
試験中に違和感を覚える日本語表現がいくつもあり、「ん? これはどういう意味?」と立ち止まることがありました。おそらく英語原文を機械的に翻訳したものがベースになっており、意味の取り違えが起きやすい構造になっているのだと思います。
とはいえ、「もとの英語表現を想像して補完する」ことで解釈が可能でした。
英語でITやセキュリティを勉強したことがある人なら、「これは ‘Which of the following is…?’ の訳かな」などと想像しながら対応できると思います。
私はこれまでAWSやAzureなど複数の海外試験を受けてきましたが、CompTIA Security+の日本語訳はその中でも特にクセが強い部類でした。ただし、こういった点は今後改善されていく可能性もあるため、あくまで2025年4月時点の体験談として参考にしてください。
試験時間は余る
CompTIA Security+(SY0-701)は90問・90分という構成のため、受験前は「1問1分ペースって大丈夫?」と不安になるかもしれません。ですが、実際には多くの受験者が時間に余裕を持って終了しています。私の場合も、30分ほど余りました。
問題文は長すぎず、「用語の意味を知っているか」で解けるタイプの問題が大半です。パフォーマンスベーステスト(PBQ)が含まれていても、選択問題のスピードで十分に取り返せました。
実際、私も受験前に多数の合格体験記を読みましたが、「時間が足りなかった」という声は見かけませんでした。それほど、設問の難しさよりも“正確な知識”が問われる試験だと言えます。
私はPBQを含めて90問を一通り解き終えた後、全問をざっと見直す余裕がありました。このように見直しの時間が取れるので、不安な問題に時間を割く余裕もあります。
クラウド共通の基礎的な考え方を身につかられて良かった
CompTIA Security+の出題内容には、Identity and Access Management(IAM)やHardware Security Module(HSM)、アクセスコントロールリスト(ACL)といった、AWSやAzure、Google Cloudでも頻出のセキュリティ概念が多数登場します。この試験を通じて、そうした技術の共通概念を改めて体系的に学び直すことができてよかったと思っています。
各クラウドサービスでは、それぞれ固有の用語や設定画面がありますが、Security+ではそれらを抽象化したベンダーニュートラルな視点から学べます。
例えば、IAMに関してはAWS IAMやMicrosoft Entra ID(Azure AD)といったサービスの違いではなく、「認証と認可の概念、ポリシーの構成要素」といった普遍的な部分が問われます。
このため、「GCPではCloud IAM」「AWSではIAMポリシー」「AzureではRBAC」というバラバラな知識が、Security+の学習を通じてセキュリティの基本原則という一本の軸でつながった感覚がありました。
Security+で学習した知識は、クラウドインフラのセキュリティ設計や、提案において説得力向上に役立っていると感じています。
まとめ
- CompTIA Security+は出題範囲が広いが、正確な用語理解と形式慣れで1ヶ月の学習でも合格を狙える。
- 再受験保証付きバウチャー(Voucher Plus Retake Assurance。受験当時のフリーリテイク特典に相当)を選べば、初回不合格でも再挑戦でき安心して受験に臨める。
- Udemyの動画と問題集、TAC模試を活用し、インプット・アウトプット・実践演習を効率的に行った。
- 試験は即答できる問題が多く、日本語の違和感を除けば時間に余裕があり冷静に解ける構成だった。
- Security+の学習を通じてクラウド共通のセキュリティ知識が整理され、実務や設計にも活かせた。
- 日本語でPBQまで練習したい方向けに、筆者がSY0-701の問題集(選択問題360問+PBQ 21問)を作成した。
日本語でPBQまで練習して仕上げる
CompTIA Security+ SY0-701 模擬試験381問【PBQ対策付き・全選択肢解説】
本番形式の選択問題90問×4回(360問)に、ファイアウォールのルール設定・IPsec VPN・無線LAN・Webサーバーのログ分析などのPBQを8シナリオ・21問。全問をSY0-701の出題範囲から書き下ろし、正解・不正解を問わず全選択肢に解説をつけています。解説には図と、NIST・IPAなどの参考資料へのリンクを載せています。
当ブログ限定クーポン:通常 2,600円 → 1,500円
以上です。最後までお読みいただきありがとうございました。
この記事がお役に立ちましたら、コーヒー1杯分(300円)の応援をいただけると嬉しいです。いただいた支援は、より良い記事作成のための時間確保や情報収集に活用させていただきます。
システムエンジニア
AWSを中心としたクラウド案件に携わっています。
IoTシステムのバックエンド開発、Datadogを用いた監視開発など経験があります。
IT資格マニアでいろいろ取得しています。
AWS認定:SCS, ANS, AIP, SAP, DOP, SAA, DVA, SOA, CLF
Azure認定:AZ-104, AZ-300
ITIL Foundation
Oracle Master Bronze (DBA)
Oracle Master Silver (SQL)
Oracle Java Silver SE
■略歴
理系の大学院を卒業
IT企業に就職
AWSのシステム導入のプロジェクトを担当